
Column
AIの攻撃にはAIで備える|小さな法人こそAIエージェントで点検を
個人情報の漏えいは、いまや毎日のように報じられています。攻撃する側はすでにAIエージェントを使い始めており、守る側が人の手だけで追いかけるのは難しくなりました。セキュリティ企業に点検を頼む予算のない小さな法人こそ、AIエージェントを自ら使って守りを固めるべきです。全国公益法人協会グループの一般財団法人 全国公益支援財団(以下、当財団)は、その方法を自分たちで試しました。点検したのは、当財団のサーバーと、支援しているWebメディアです。
2025年11月、生成AIを開発する米国のAnthropic社が、1つの報告を公表しました。国家の支援を受けたとみられる集団が、同社のClaude CodeというAIの道具を操り、世界の約30の組織に侵入を試みたというものです。標的は大手のIT企業、金融機関、化学メーカー、政府機関で、ごく一部では侵入に成功しています。
目を引くのは、人の出番の少なさです。同社の推定では、攻撃の作業の80〜90%をAIが担い、人が判断を下したのは1回の作戦につき4〜6回ほどでした。攻撃者は作業を一見無害な小さな単位に切り分け、AIには正規のセキュリティ企業の社員として防御のための検査をしていると思い込ませていました。偵察から侵入、パスワードなどの収集、データの持ち出しまでを、AIが休まずにこなしたのです。
同じ報告の中で、Anthropic社は守る側にもAIを使うよう勧めています。攻撃に使われた力は、守りにも使えるからです。筆者は、この勧めをいちばん真に受けるべきなのは、専門の担当者を置けない小さな法人だと考えています。
毎日のように起きている漏えいと攻撃の変化
漏えいは、もはや珍しい出来事ではありません。個人情報保護委員会の年次報告によると、2025年度に民間の事業者から報告された漏えい等の事案は17,139件でした。1日あたりにすると約47件です。公益法人や一般社団・一般財団法人も例外ではなく、委託先のサーバーや退職した職員の持ち出しを入口にした事故が続いています。実例と起きたときの義務は、全国公益法人協会のブログ記事「公益法人でも相次ぐ情報漏えい」がまとめています。
もちろん、毎日の漏えいのすべてにAIが関わっているわけではありません。件数で最も多いのは、書類の誤送付のような人の取り違えです。それでも、攻撃の側にAIエージェントが入ってきたことで、変わったことがあります。
小さな法人は、以前から攻撃の対象でした。同じ記事によると、2025年にランサムウェアの被害に遭った企業・団体の約6割は中小企業です。そこへAIエージェントが加わり、攻撃の下調べの一部を肩代わりするようになりました。手間が減れば、調べられる対象は広がります。法人の規模にかかわらず、自分たちの設定を確かめておく必要が増しています。
攻撃が機械で行われていることは、当財団のサーバーでも見て取れます。当財団は、公益法人の実務の質問に答えるAIチャット「全国公益AIナビ」を無料で公開しています。このサーバーには、2026年9月30日の1日だけで、ログインに失敗した記録が約9万8,000件、約680の接続元から残りました。人が手で打ち込める数ではありません。
サーバーは、あらかじめ登録した鍵を持つ相手しかログインできない設定にしてあり、失敗を繰り返す相手は自動で締め出します。成功したログインは、当財団の運用者のものだけでした。
AIチャットに質問するだけでは足りない理由
AIを業務に取り入れるといえば、まずAIチャットが思い浮かびます。セキュリティについても、チャットに質問して答えを参考にする、という使い方から始める法人が多いでしょう。
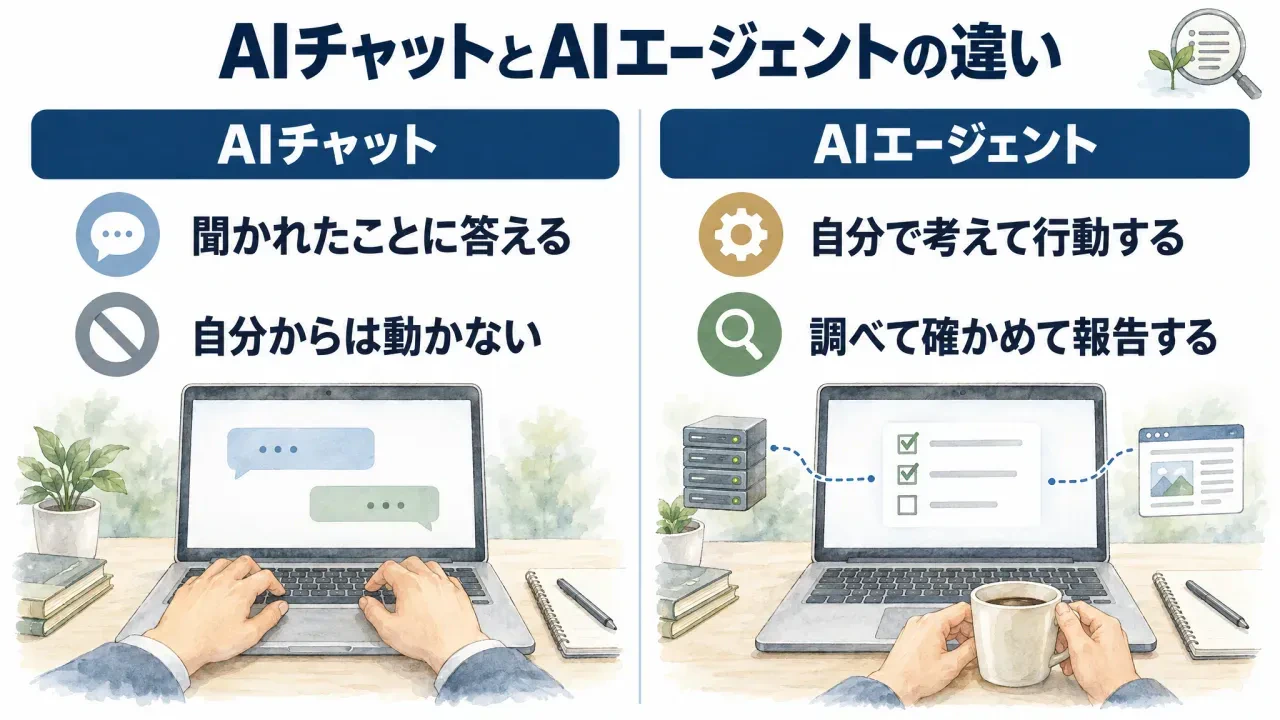
AIチャットは、人が貼り付けた文章や質問に答えます。このメールは詐欺ではないか、強いパスワードはどう決めるか、と尋ねれば、もっともな答えが返ってきます。しかし、一般論を質問するだけでは、自分の法人の設定は確かめられません。答えの確かさは、人が貼り付けた情報の範囲を超えられないからです。
守りを確かめるには、AIに実際の設定や記録を調べさせ、指摘が正しいかまで確認させる必要があります。その作業を、許した範囲で進めるのがAIエージェントです。自分でサーバーにつなぎ、設定ファイルや記録を読み、外から実際にサイトを開いて確かめ、結果をまとめて報告します。人が手順を1つずつ指示しなくても、次に何を調べるかを自分で決めて進みます。冒頭の攻撃者が使ったのも、この種類のAIでした。
攻撃の側がエージェントを使っている以上、守る側がチャットだけで向き合うのでは、道具の差は開く一方です。
セキュリティ企業に頼めない法人が自分たちで点検する理由
専門のセキュリティ企業による診断は、確かな方法です。頼めるのであれば、頼むのがよいでしょう。ただ、診断には相応の費用がかかり、職員数人の事務局が毎年頼み続けるのは現実的ではありません。制作会社に管理を任せていても、法人として設定を確かめる機会は必要です。
AIエージェントは、この状況を変えます。月額の利用料で使え、許した範囲の設定や記録を調べ、手当ての後にも同じ項目を確かめ直せます。ChatGPTの有料版を契約している法人なら、追加の費用なしで使い始められます。頼めないからといって何もしないでいる理由は、なくなりました。
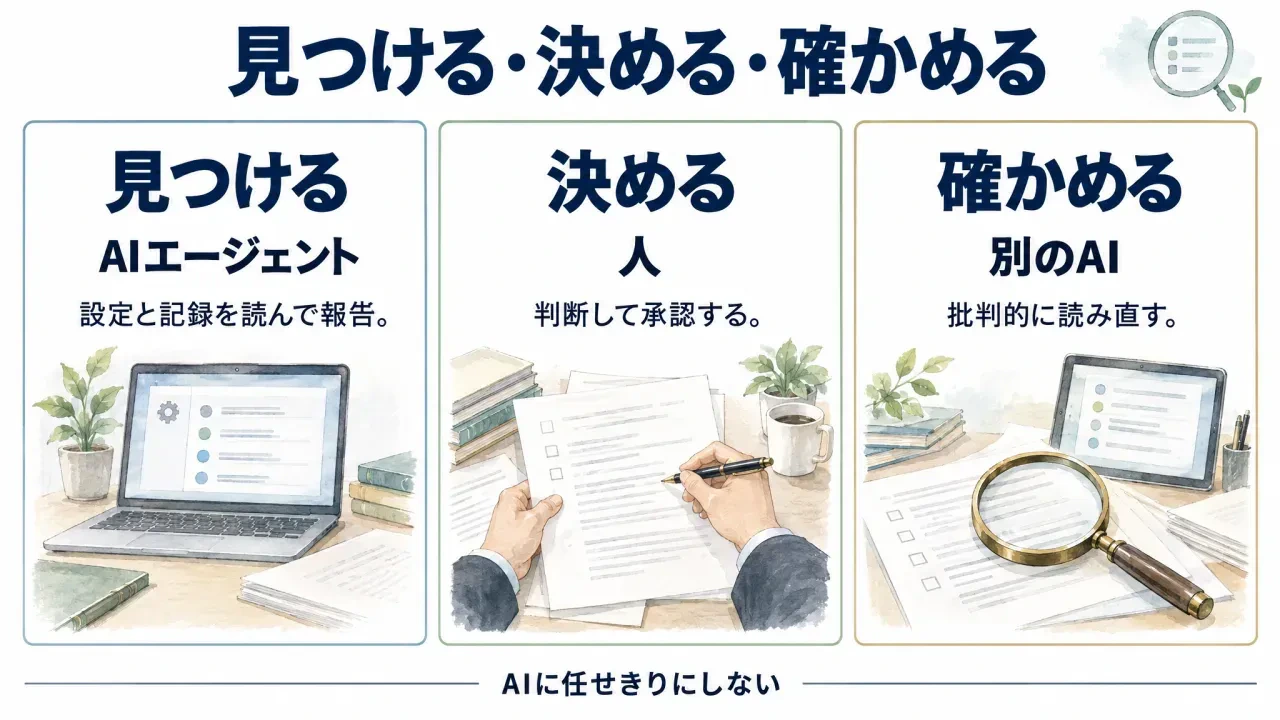
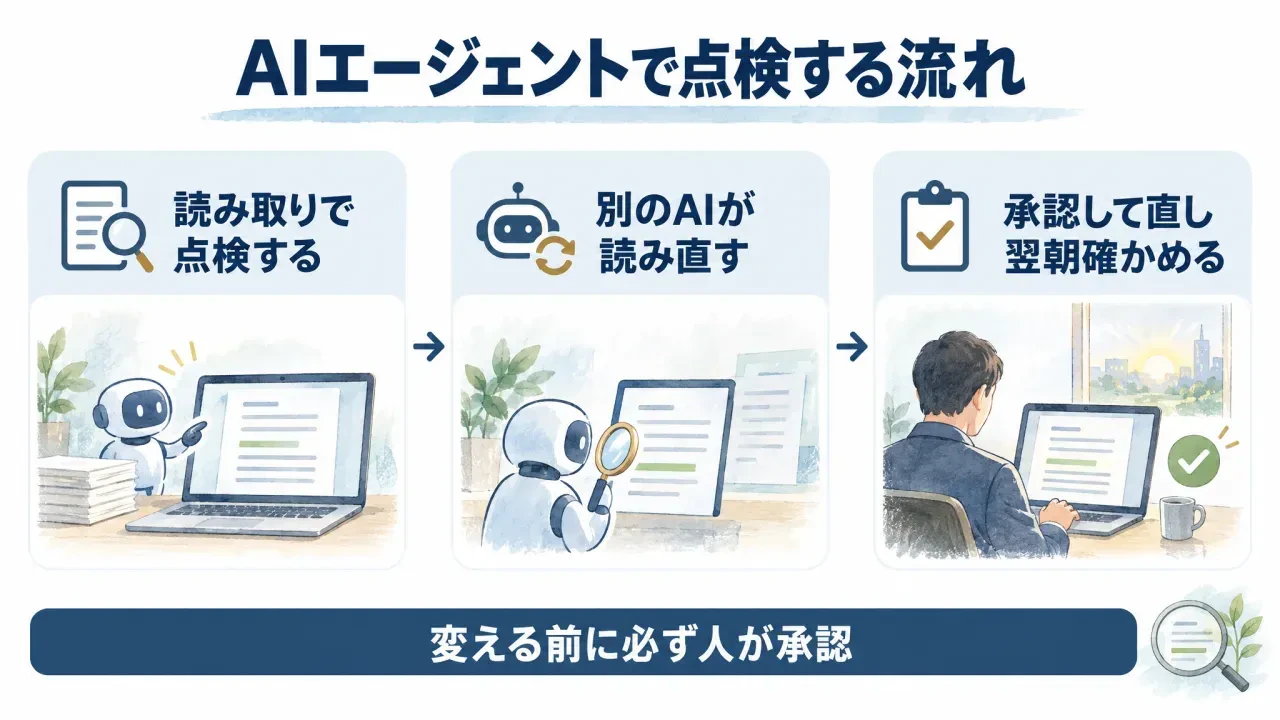
ただし、AIは間違えます。思い込みで結論を出すこともあれば、手順を誤ることもあります。そこで当財団は、AIが見つけ、人が決め、別のAIが確かめるという分担で点検を進めました。
AIエージェントでセキュリティを点検した7つの手順
当財団は2026年10月、全国公益AIナビのサーバーと、全国公益法人協会のWebメディア「月刊公益オンライン」の守りを、AIエージェントで点検しました。月刊公益オンラインは、当財団が支援しているサイトです。点検は筆者がClaude Codeに指示して進め、それぞれ1日で終えています。冒頭の攻撃者が悪用したのと同じ道具を、守る側で使ったことになります。
何を決め、AIに何を求めるかは、ITの専門家がいない事務局でもそのまま使えます。サーバーにつなぐ操作だけは、パソコンの操作に慣れた職員か、管理を任せている制作会社の手を借ります。
1. 範囲を決めて読み取りだけで始める
サーバー、管理画面、申込フォーム、外部のサービスとの連携、検証用のサイトまで、点検する範囲を書き出します。点検の段階では何も変えないと決め、AIには次のように指示しました。
まず調べ方を示してください。設定は変更せず、パスワードなどの値も表示しないでください。確認できたことと、確認できなかったことを分けて報告してください。
指示だけでは歯止めにならないので、できればAIに渡す接続を、読み取りしかできない権限にします。
対象は、自分の法人が管理しているものに限ります。他人のIDやパスワードを無断で使うなどしてアクセスの制限を外す行為は、不正アクセス行為の禁止等に関する法律(不正アクセス禁止法)で禁じられています(第3条)。利用を認める権限を持つアクセス管理者自身や、その承諾を得た者による行為は除かれます(第2条第4項)。制作会社が管理する部分は、承諾を得てから調べます。
2. 外からと内からの両方を見せる
サーバーには管理者の接続の方法でつながせ、ログインが要る管理画面は、担当者のブラウザをAIに操作させて(Claude in Chrome)閲覧だけに限りました。外からは、誰でも開けてしまうファイルがないかを実際にサイトを開いて確かめます。内からは、管理者の一覧、二段階認証の設定、使われていないアカウントなどを読み取ります。
AIが読む記録やページには、攻撃者が書き込んだ文字列も混じります。その中に指示のような文があっても従わないよう、最初に伝えておきます。
3. パスワードなどの秘密をAIの出力に出さない
秘密の入ったファイルは、AIの設定で読めないようにしておきます。設定を調べさせるときは、項目の名前と値の長さだけを報告させます。秘密の値が要る作業では、パスワード管理ツールから実行の瞬間だけ渡します。
4. 確かめたことと推測を分けて報告させる
指摘ごとに急ぎ度と、実物で確かめたことか推測かを書き分けさせます。AIは、もっともらしい推測を事実のように書くことがあるからです。問題がなかった点も書かせておくと、次の点検の出発点になります。
5. 別のAIに読み直させる
報告は、点検に使ったものとは別の2つのAIに、批判的に読み直させました。1つは同じAnthropic社のAIモデルのFable、もう1つは米OpenAI社のプログラム作成向けのAIエージェントのCodexです。Fableには点検したサーバーを読み取りで確かめ直させ、Codexにはプログラムの中身や公開されている資料と照らし合わせさせました。
読み直しの指摘も、実際に試してから採ります。全国公益AIナビでは、外部への通信を見張る仕組みの抜け道が、この段階で見つかりました。
6. 直すときは計画書と人の承認を通す
直す前に、AIに計画書を書かせます。何を変えるか、何分止まるか、元に戻す方法、直ったと判断する条件の4つは必ず入れさせます。計画書も別のAIに読み直させ、筆者が手順書の全文を読んで承認してから実行しました。内容を理解できない変更は、その場では実行しません。
変える前には元の設定の控えを取り、サービスが止まる作業は利用の少ない祝日にまとめました。
7. 直したあとと翌朝に確かめる
直したら、外から実際にアクセスして、拒むべきものは拒まれ、通すべきものは通ることを確かめます。夜の間に動く自動の処理は、翌朝に結果を確かめます。この確認で見つかった失敗が、実際にありました。
点検の結果と手当て
全国公益AIナビのサーバー
外側の囲いは固いものでした。外から届く入口は必要最小限に絞られ、ログインは鍵を持つ相手に限られ、総当たりの試みは自動で締め出されていました。そのうえで、内側にも守りを重ねる余地があるという見立てになりました。
主な手当ては、点検の翌日から3日間で行いました。内部のデータベースのパスワードを長いランダムな値に替え、外部への通信を見張る仕組みの設定を見直しました。バックアップは暗号化してサーバーの外にも毎日送るようにし、保存したファイルを復号して一部のデータを実際に戻す試験も行っています。あわせて、基盤のソフトを更新し、使っていない入口や鍵、許可の設定を片付け、チャットが短時間に大量に使われるのを防ぐ制限を入れました。被害はありません。
月刊公益オンライン
月刊公益オンラインでは、制作会社との動作確認に使う検証用のサイトの守りが、本番のサイトに比べて甘くなっていました。
点検したその日のうちに、検証用のサイトの手前に関係者ごとのIDとパスワードによる認証をかけました。関係者以外は、ログインの画面にもたどり着けません。関係者には翌日に連絡し、新しいIDを渡しています。被害はありません。
本番ではない場所ほど、守りの見直しの機会は少なくなります。点検の範囲に検証用のサイトを含めていたから、この点に気づけました。
失敗で確かめた手順の意味
点検と手当ての間には、失敗もありました。いずれも本番の会員サイトには影響していません。手順の6と7が何のためにあるかを、これらの失敗で確かめることになりました。
1つめは、検証用のサイトの認証を作り直したときです。設定の書き方がそのサーバーに合わず、検証用のサイトが1〜2分ほど表示されなくなりました。AIが書いた設定の前提を、そのサーバーで確かめずに入れたためです。元の設定の控えがあったので、すぐに戻せました。原因を確かめてから設定し直しています。
2つめは、全国公益AIナビのデータベースのパスワードを替えたときです。AIナビの応答が1分ほど不安定になりました。計画書で予告していた範囲の出来事で、何がどれだけ止まるかを事前に書いておく意味を、あらためて確かめました。
3つめは、外部へのバックアップです。導入した翌朝、自動で送られるはずのバックアップが送られていませんでした。前の段の整理の処理が、整理するものが無い状態を誤りとして扱い、後に続く送信まで止めていたのです。翌朝の確認で気づき、原因を直して、その日の分は手で送りました。作業した当日に結果が出ない処理こそ、翌朝に確かめる必要があります。
AIは速く、疲れません。しかし、間違えないわけではありません。失敗を小さく収められたのは、戻し方を先に決め、人が承認し、翌朝に確かめるという手順があったからです。
小さな法人が始めるときに用意するもの
AIエージェントによる点検を始めるのに、大きな投資は要りません。用意するものは3つです。
- AIエージェント
チャットではなく、許した範囲でサーバーや管理画面を調べられる種類を選びます。下の段落で詳しく述べます。 - サーバーや管理画面を読む手段
サイトの管理を制作会社に任せている場合は、点検の目的を伝え、読み取りのための権限を出してもらいます。 - パスワード管理ツール
秘密の値をAIに見せずに作業するための土台です。
ChatGPTの有料版(PlusやBusinessなど)を契約していれば、同じ契約の中で、AIエージェントのCodexを手元のパソコンで使えます。Copilotを使う場合は、製品によって中身が違います。パソコンの中でコマンドを実行してサーバーを調べられるのは、GitHub Copilotのエージェントの機能です。無料版でも量の制限つきで使え、有料版のProは月10ドルです。一方、Microsoft 365 Copilotのエージェントは、WordやExcelで文書を作る機能が中心で、サーバーの点検には向きません。いずれも2026年10月現在の各社の案内によります。
あわせて、点検の範囲、読み取りだけで始めること、変更を承認する人の3点を決めておきます。
点検の結果を待たずにできる備えもあります。検証用のサイト、古いアカウント、バックアップの置き場所といった本番以外の場所を棚卸しすること。初期値のままのパスワードを残さず、管理者には二段階認証を必ず使わせること。そして点検を1回で終わらせず、定期的に回すことです。攻撃の側は、毎日休まずに試してきます。
攻撃する側がAIエージェントで速くなった以上、守る側がチャットに質問するだけ、人の手だけで追いかけるだけでは、差は縮まりません。セキュリティ企業に頼めない小さな法人も、自分たちでAIエージェントを使い、AIが見つけ、人が決め、別のAIが確かめる体制を持つべきです。当財団は、まず自分たちのサーバーで試し、それを手順にしました。
AIエージェントの活用を相談する
AIの攻撃に備えるには、守る側もAIエージェントを使いこなす必要があります。しかし、どこから手を付けるか、AIにどこまで任せてよいかを、人員の限られた事務局が独力で見極めるのは簡単ではありません。当財団の担当者が、AIの業務への導入、職員向けの研修、AIを使ったサイトやシステムの点検まで、貴法人の規模と業務に合わせてAI活用全般のご相談を承ります。相談は無料です。
コラムの作成には生成AIを補助的に用いることがあります。事実関係は出典で確認し、内容の責任は執筆者が負います。編集方針