
Column
「うちは使っていない」がいちばん危ない|公益法人、一般社団・財団法人で拡がるAI利用と3つの備え
職員が善意で、業務を少しでも早く終えるために使う未承認のAI。それが組織の機密や個人情報を、知らぬ間に外部へ流し続けています。「シャドーAI」と呼ばれるこの現象は、AIを正式に導入していない法人ほど――組織としてのルールが何もないぶん――かえって野放しになっています。危険だと説くだけでは止まらないこの問題に、放置でも拙速な禁止でもない「管理された活用」へどう舵を切るか。ルール・教育・安全な環境という3つの備えと、小規模な法人が独力では越えにくい2つの壁まで、整理しました。
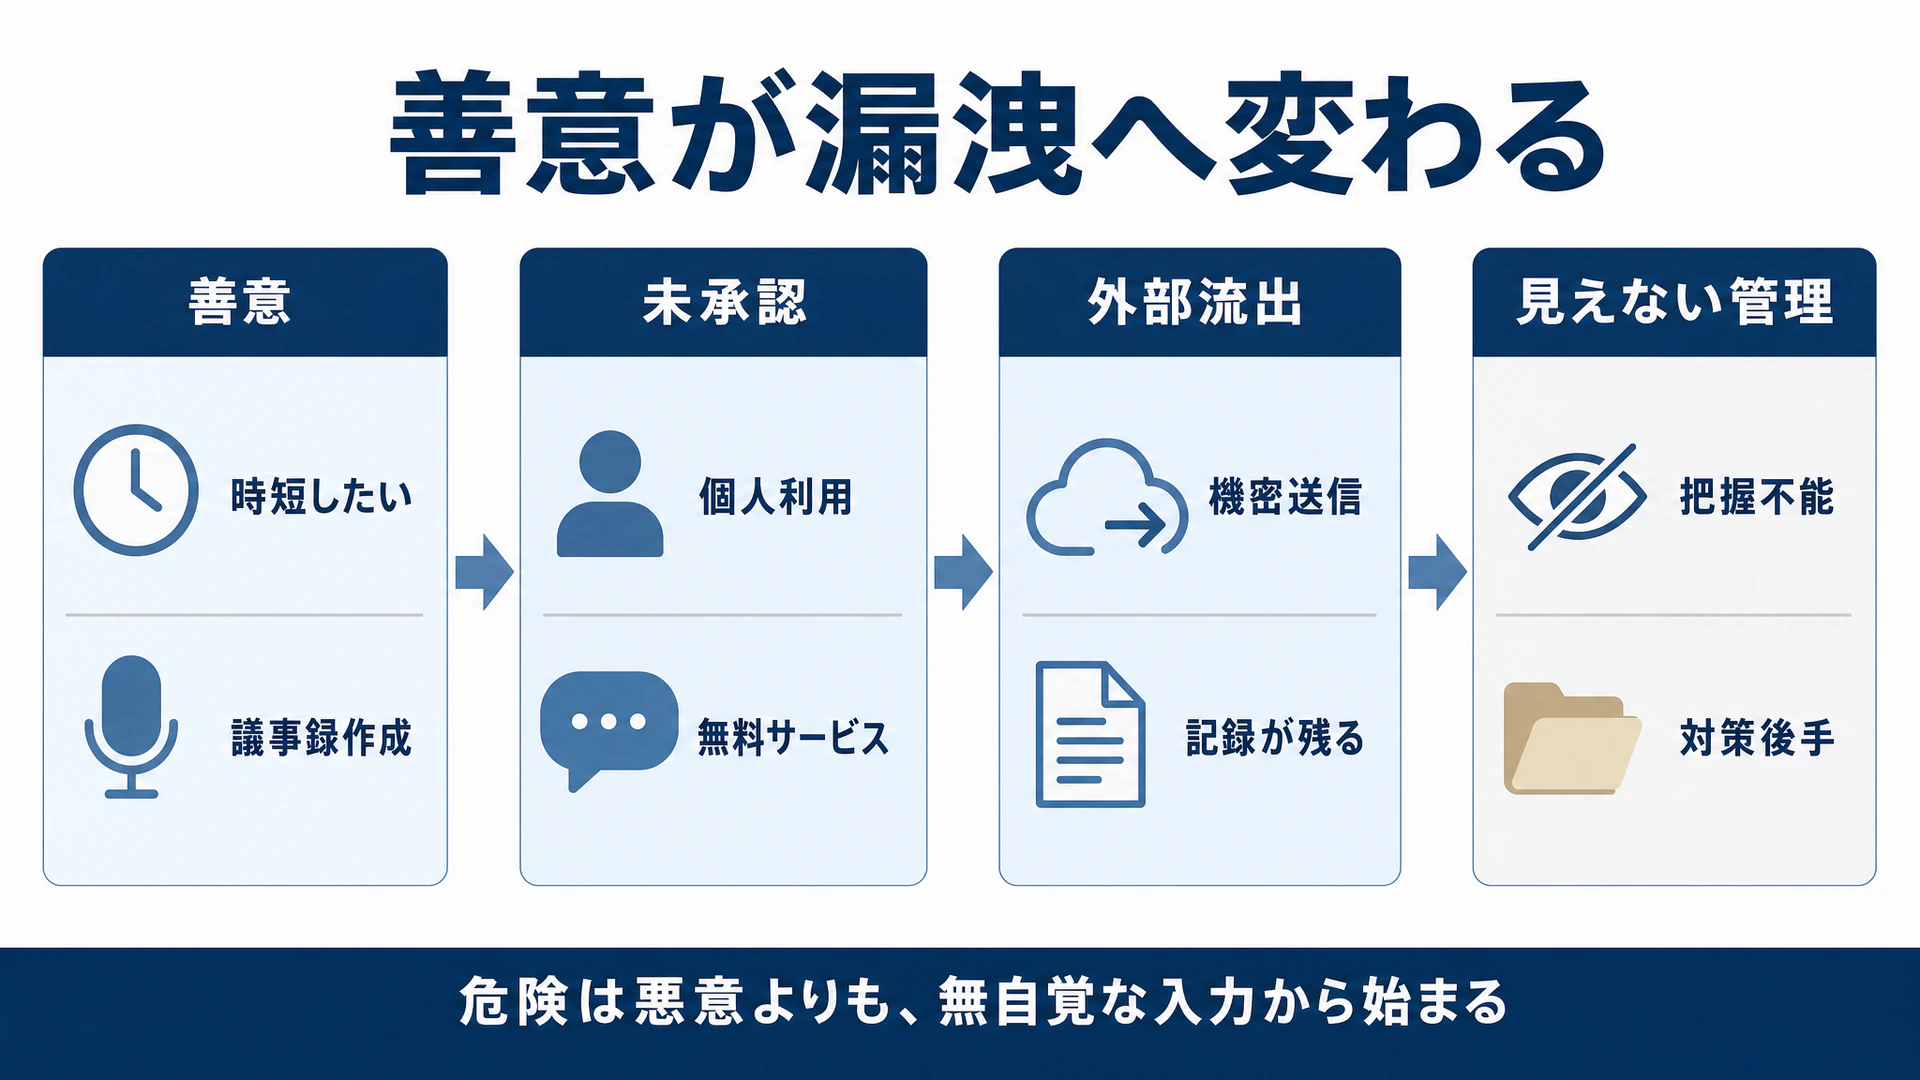
会議の音声を、議事録づくりの時短のために、無料のAI文字起こしサービスへアップロードする。そこに悪意はない。少しでも早く仕事を片づけたいという、まっとうな善意からの一手です。けれどもその瞬間、理事会の非公開のやり取りは、どこにあるとも知れない外部のサーバーへ渡り、その後どう保存され、使われるのかを、法人の側では確かめられなくなる。
厄介なのは、当人にやましさがないことではありません。むしろ、危ないと分かっていてなお、手が止まらないことです。デジタルリスク対策を手がけるエルテスが2026年1月に公表した実態調査では、生成AIに非公開情報や社内ファイルをアップロードすることに「抵抗がある」「やや抵抗がある」と答えた人が75.8%に上りました。多くの職員が、リスクをちゃんと感じている。ところが、抵抗を感じている人のうち64.1%には、生成AIに何らかの情報をアップロードした経験がありました。危険の認識は、行動を止めなかったのです。
この一点が、シャドーAI問題の本質を言い当てています。少人数で業務を回す現場では、目の前の締め切りが、漠然とした不安に勝ってしまう。つまり「危ないですよ」と啓発を重ねるだけでは、この問題は決して解けない。私たちが向き合うべきは、職員の意識ではなく、職員が安全に働ける仕組みのほうです。
「使っていない」つもりの組織がいちばん危ない
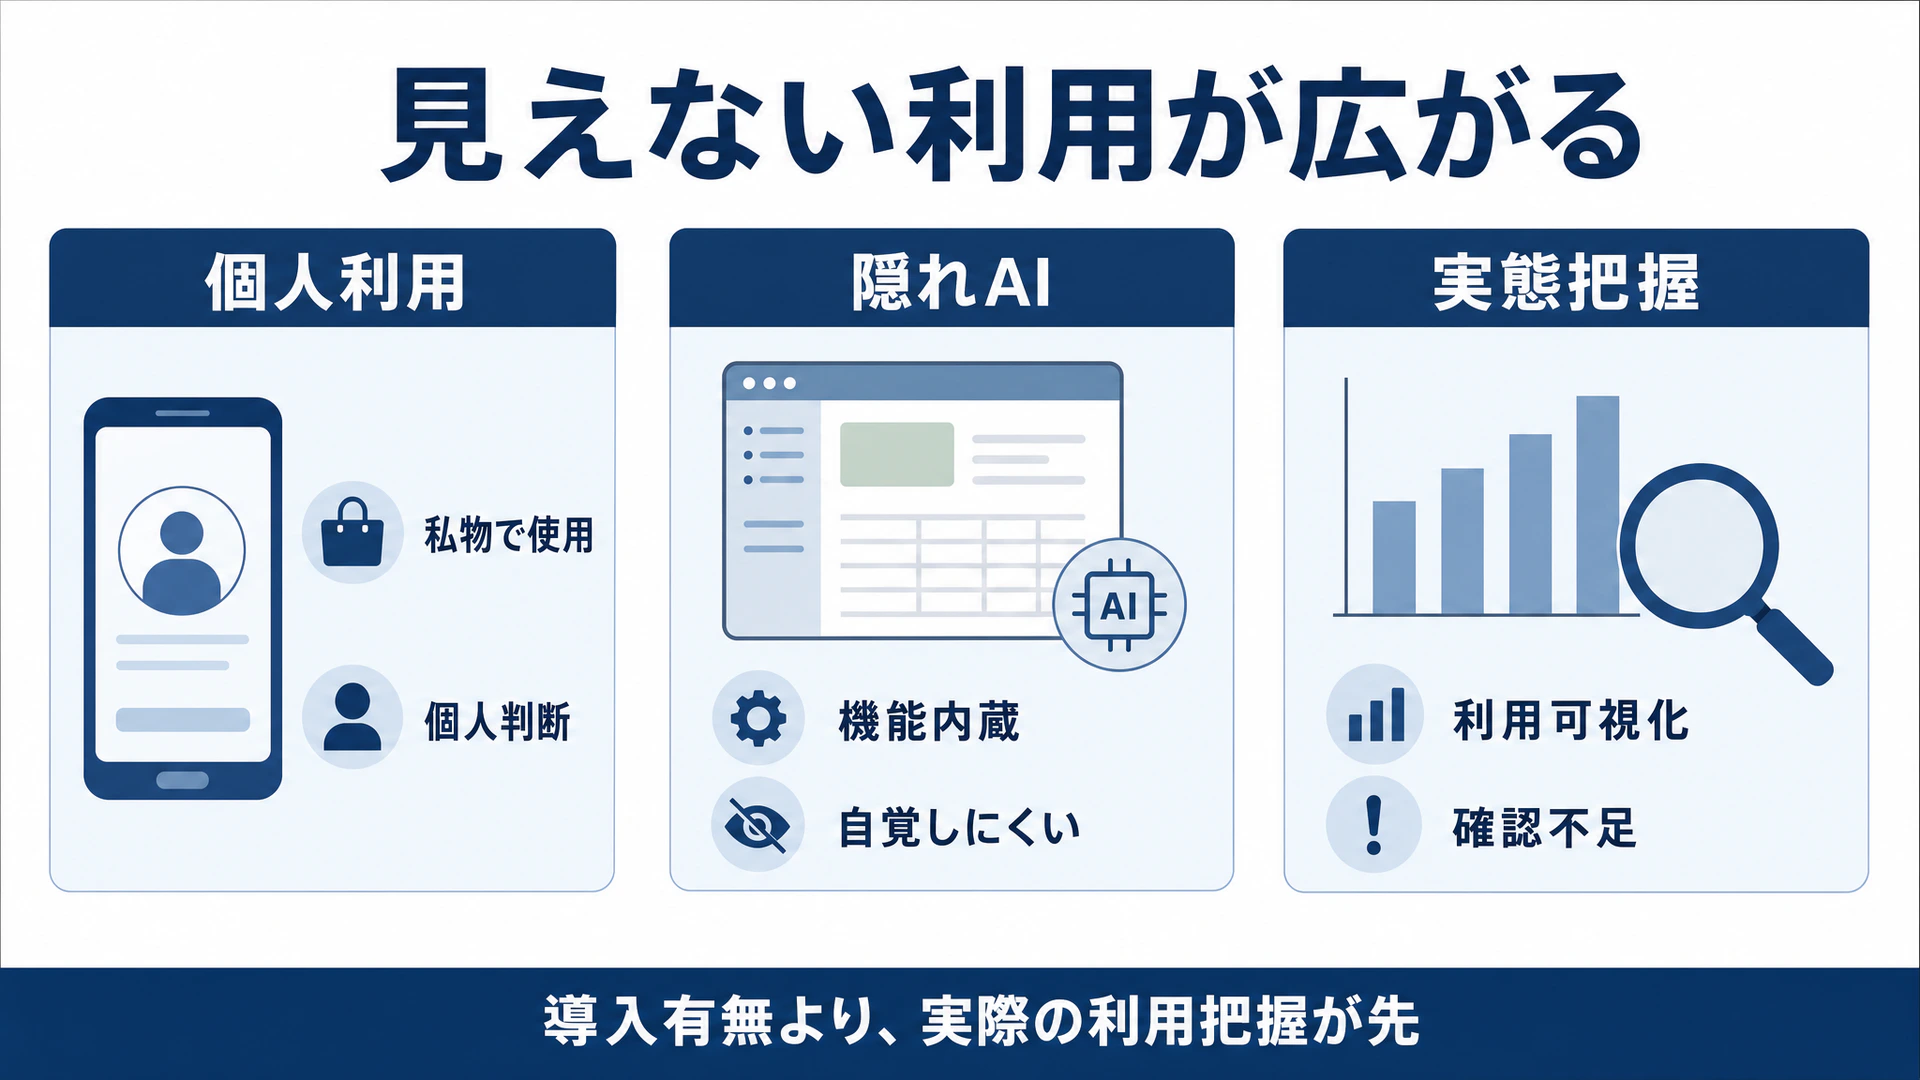
「うちはAIなんて使っていないから関係ない」――そう考えている法人ほど、実は危うい。理由は単純で、見えていないものは管理できないからです。
サイバーセキュリティクラウドが2026年5月に公表した調査では、日常的にパソコンを使う会社員の67%が、業務で何らかの生成AIを利用していました。利用しているツール(複数回答)では、Microsoft Copilotが約49%、Google Geminiが約36%、ChatGPTの個人アカウントが約35%、ChatGPTの法人契約が約25%。個人アカウントの利用率は、法人契約を上回っています。組織が契約しているかどうかにかかわらず、個人のアカウントでAIを使う職員がいる。それが組織の把握しないまま広がれば、シャドーAIの温床になります。
SaaS比較サイトのBOXILが2026年1月に公表した調査でも、会社員・経営者の14.4%が、勤務先は未導入でも個人や部署の判断で無料版などを使っていると答え、業務で生成AIを使う人の31.9%が、特にルールがなく利用は個人の判断に任されていると答えました。クラウド会計ソフトのfreeeが2026年5月に情報システム担当者へ行った調査では、66.0%が「シャドーAIの利用が増えている」と実感しているのに、その利用実態を完全に可視化できている組織はわずか13.6%にとどまります。
さらに近年は、ふだん使っている業務ソフトやクラウドサービスの中に、いつのまにかAI機能が組み込まれている「隠れAI」の問題も深刻です。職員がAIを使っている自覚すらないまま、入力した情報がAIに渡っている。セキュリティ評価サービスのアシュアードが2025年10月に従業員1,000名以上の大手企業の情報システム担当者へ行った調査では、業務で使うSaaSにAI機能が含まれているかを確認している企業は65.5%にとどまり、約3社に1社は確認していませんでした。
社団・財団法人には、行政から事業を受託したり、地域で行政を補完したりする、いわば自治体に近い性格の組織が少なくありません。その自治体の現場にこそ、同じ構図がくっきりとした数字で表れています。総務省が2026年4月に公表した地方自治体における生成AIの導入状況等の調査(2025年10月31日時点)では、都道府県と指定都市はいずれも100%が生成AIを導入済みである一方、住民サービスの最前線を担うそれ以外の市区町村(基礎自治体)の導入率は、46%にとどまります。導入の課題として最も多く挙がるのはAIの出力の正確さへの懸念で、取り組む人材がいない、足りないことがそれに続きます。専門知識を持つ担当者を確保できず、組織として安全に使える正規の環境が整わない。そういう組織でこそ、効率を求める職員が個人アカウントへと静かに向かいます。
専任の情報システム担当者を置けない小規模な法人ほど、ルールが未整備のまま、すべてが個人の判断に委ねられています。「使っていない」のではなく、「使っているのが見えていない」。それが多くの組織の実情です。
善意が漏洩に変わる4つの場面
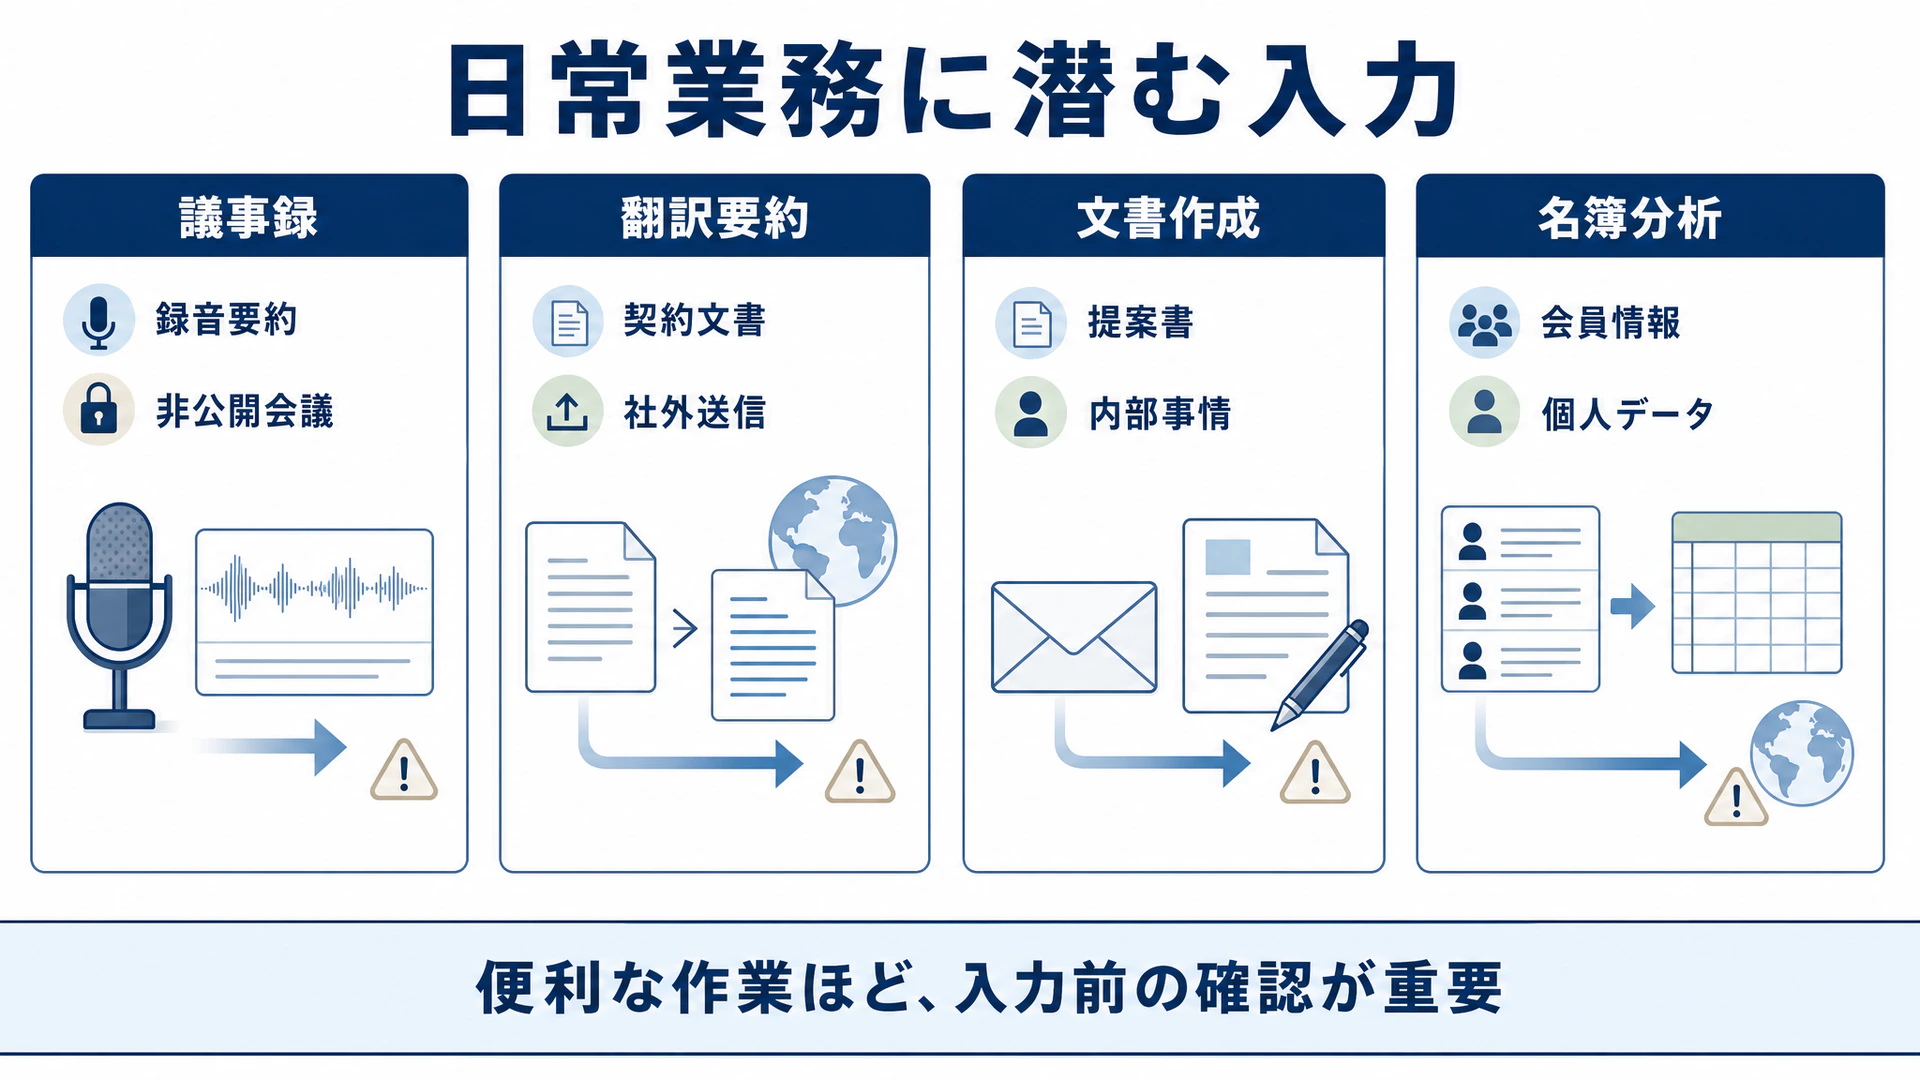
職員はどんな場面で、未承認のAIに情報を入力してしまうのか。社団・財団法人の日常に即して見ると、危うさの輪郭がはっきりします。
第1に、議事録づくりです。理事会や社員総会、評議員会の録音を無料のAIに渡して要約させる。非公開の審議内容が、そのまま外部のサービスに渡ります。第2に、翻訳や文書の要約です。海外の事例レポートや契約書を個人アカウントのAIに入力して日本語化する。利便性は高いものの、未承認のクラウドへのデータ送信そのものが漏洩の引き金になります。
第3に、メールや提案書の作成です。AIは前提となる文脈を与えるほど質の高い文章を返すため、職員は無意識のうちに、具体的な予算額や交渉相手の事情といった内部情報まで指示文に盛り込んでいきます。そして第4に、最も危ういのが名簿の整理とデータ分析です。氏名、住所、寄付金額が並んだ寄付者や会員の表計算ファイルを、個人のAIアカウントに貼りつけて分析させる使い方です。個人情報保護法に正面から抵触しかねない、危険な行為です。
どれも、業務の質を上げたいという前向きな動機から行われています。止める理由が見当たらないまま、組織が把握していない使い方が現場のあちこちに広がっていきます。
一度入力した情報は取り戻しにくい――3つのリスク
無自覚な利用は、組織の存続を脅かす3つのリスクを呼び込みます。
1つめは、情報漏洩と「二次漏洩」です。入力した内容をどれだけ保存するか、AIの学習に使うかは、サービスの規約と設定によって異なり、個人向けの無料AIなどには学習への利用を定めているものもあります。職員が社外秘の名簿を入力すれば、そのデータは提供企業に渡り、学習に使われれば、別の誰かが似た質問をしたとき、自法人の機密が回答に混じって表に出てくるおそれがあります。これが二次漏洩です。一度学習されたデータを完全に消し去ることは、技術的にきわめて困難です。韓国サムスン電子では、技術者がソースコードの確認や議事録の要約にChatGPTを使い、短期間で重大な情報漏洩を起こしました。社団・財団法人で要配慮個人情報や寄付者情報が流出すれば、社会的信頼が崩れ、寄付の減少や助成の停止を招きかねません。公益法人では、法令違反などの取消事由に当たれば、公益認定の取消しに至るおそれもあります。
2つめは、著作権侵害です。AIが生成した文章や画像を広報誌やチラシに使ったところ、既存の著作物に酷似していた、という事態は十分起こり得ます。シャドーAIの環境では、誰がどんな指示を与え、どこまで手を加えたかという記録が組織に残りません。いざ侵害を問われたとき、身を守る証拠を出せないまま、無防備にさらされることになります。
3つめは、ハルシネーション、すなわちAIがもっともらしい嘘を出力する現象です。先のサイバーセキュリティクラウドの調査では、生成AI利用者の約37%が、出力を確認も修正もせずにそのまま業務で使うことが「よくある」「時々ある」と答えています。米国では、弁護士がAIに作らせた準備書面に、実在しない架空の判例が引用されていたことが発覚し、裁判所から制裁金を科されました。専門職ですら見抜けない。検証を欠いた誤情報が対外的に発信されれば、ステークホルダーへの説明責任を果たせず、信頼は根もとから揺らぎます。
行政が社団・財団法人に求める水準
公的資金を受け、行政との協働事業を担う社団・財団法人には、一般企業より一段高いコンプライアンスが求められます。関係省庁が示す指針は、シャドーAIを放置することの危うさを、別の角度から照らし出します。
個人情報保護委員会は、生成AIに個人情報を入力する際、公表している利用目的の範囲内かを厳密に確かめること、そして入力データが学習に再利用される場合は「第三者提供」に当たりうるため、学習に使われない設定になっているかを確認することを求めています。経済産業省と総務省の「AI事業者ガイドライン」は、AIを使う組織に対し、その役割やリスクに応じて、利用を後から検証できる記録を残すことや、判断の根拠を説明できる透明性の確保などを求めています。職員の利用を組織が把握していなければ、問題が起きたとき、入力内容や判断の経緯を追うことができません。
国の行政機関に課されている水準を見れば、行政が生成AIをどれほど慎重に扱おうとしているかがよくわかります。デジタル庁のガイドラインは、不特定多数に提供され、利用規約などへの同意だけで使えるクラウド型の生成AIでは、原則として要機密情報(秘匿すべき情報)を取り扱うことはできないとしています。地方公共団体にも、必要に応じて参考とすることが期待されています。行政が扱う個人情報は、氏名を黒塗りにしても、ほかの情報と照合すれば個人を特定できる場合があります。寄付者名簿や会員情報を抱える社団・財団法人も、事情は変わりません。しかも、その入力先が海外の事業者であれば、話は一段重くなります。外国にある第三者へ個人データを提供するには、原則としてあらかじめ本人の同意が要り、同意を得る際には、相手国の個人情報保護制度や提供先の保護措置などを本人に知らせなければならないからです(個人情報保護法第28条。日本と同等の水準にあると認められた国や、基準に適合する体制を整えた提供先などは扱いが異なります)。サーバーが国外にあれば現地の法律が及び、外国政府によるデータの検閲や接収を受けるおそれすらある。
文化庁は、AI生成物を業務で使う段階には、AIを使わない通常の創作とまったく同じ著作権法が適用されると整理しています。情報処理推進機構(IPA)も、クラウドのAIに営業秘密を入力しないことを、AIセキュリティ対策の最初の項目に挙げています。いずれも、勘や善意ではなく、仕組みで律することを求めている点で共通します。
2つの不作為――「禁止」と「放置」
シャドーAIに対する組織の身の処し方は、突きつめると3つしかありません。禁じるか、放っておくか、管理するか。このうち前の2つは、どちらも「組織として手を打たない」という点で、根は同じです。
一見、進んでいるように見えるのは「禁止」のほうです。リスクを察知して業務利用を一律に禁じた法人は、何も決めていない法人より一歩前に出ているように映る。けれども、これは最も安易で、かえって危うい選択です。利用を一律に禁じれば、職員は私物のスマートフォンで抜け道を探します。締め切りに追われる現場の「効率化したい」という欲求は、禁止令ひとつで消えるものではありません。むしろ利用は組織の目の届かない場所へ潜り、把握はいっそう不可能になる。禁止とは、リスクをなくす行為ではなく、リスクから目をそらす行為です。
同じ光景を、私たちは一度見ています。かつて私物のパソコンや未承認のクラウドを業務に持ち込む「シャドーIT」が問題になったとき、頭ごなしの禁止はほとんど機能せず、利用を地下に潜らせただけでした。シャドーAIはその延長線上にあります。違うのは、漏れていくのが保存場所や通信経路ではなく、組織の知識や判断そのものだという点です。
社団・財団法人では、禁止にまで踏み込んだ法人はむしろ少数派でしょう。多いのは、もう1つの不作為である放置です。AIを導入するかどうかの判断を保留したまま、組織としては禁じてもいない、許してもいない。ただ、職員の個人利用だけが先に走り出している。禁止より穏やかに見えて、その実、無防備さはこちらのほうが上です。ルールも、安全な環境も、何ひとつないのですから。判断を先送りしても中立にはならず、リスクを野放しにすると選んだのと同じ結果になります。
禁止と放置のどちらを選んでも、管理されないリスクが見えないところで積み上がっていく点は変わりません。取るべき道は、管理された活用です。リスクを許容できる水準に抑えながら、生産性の恩恵は受け取る。その体制を、組織として築くことです。
放置に代わる3つの備え
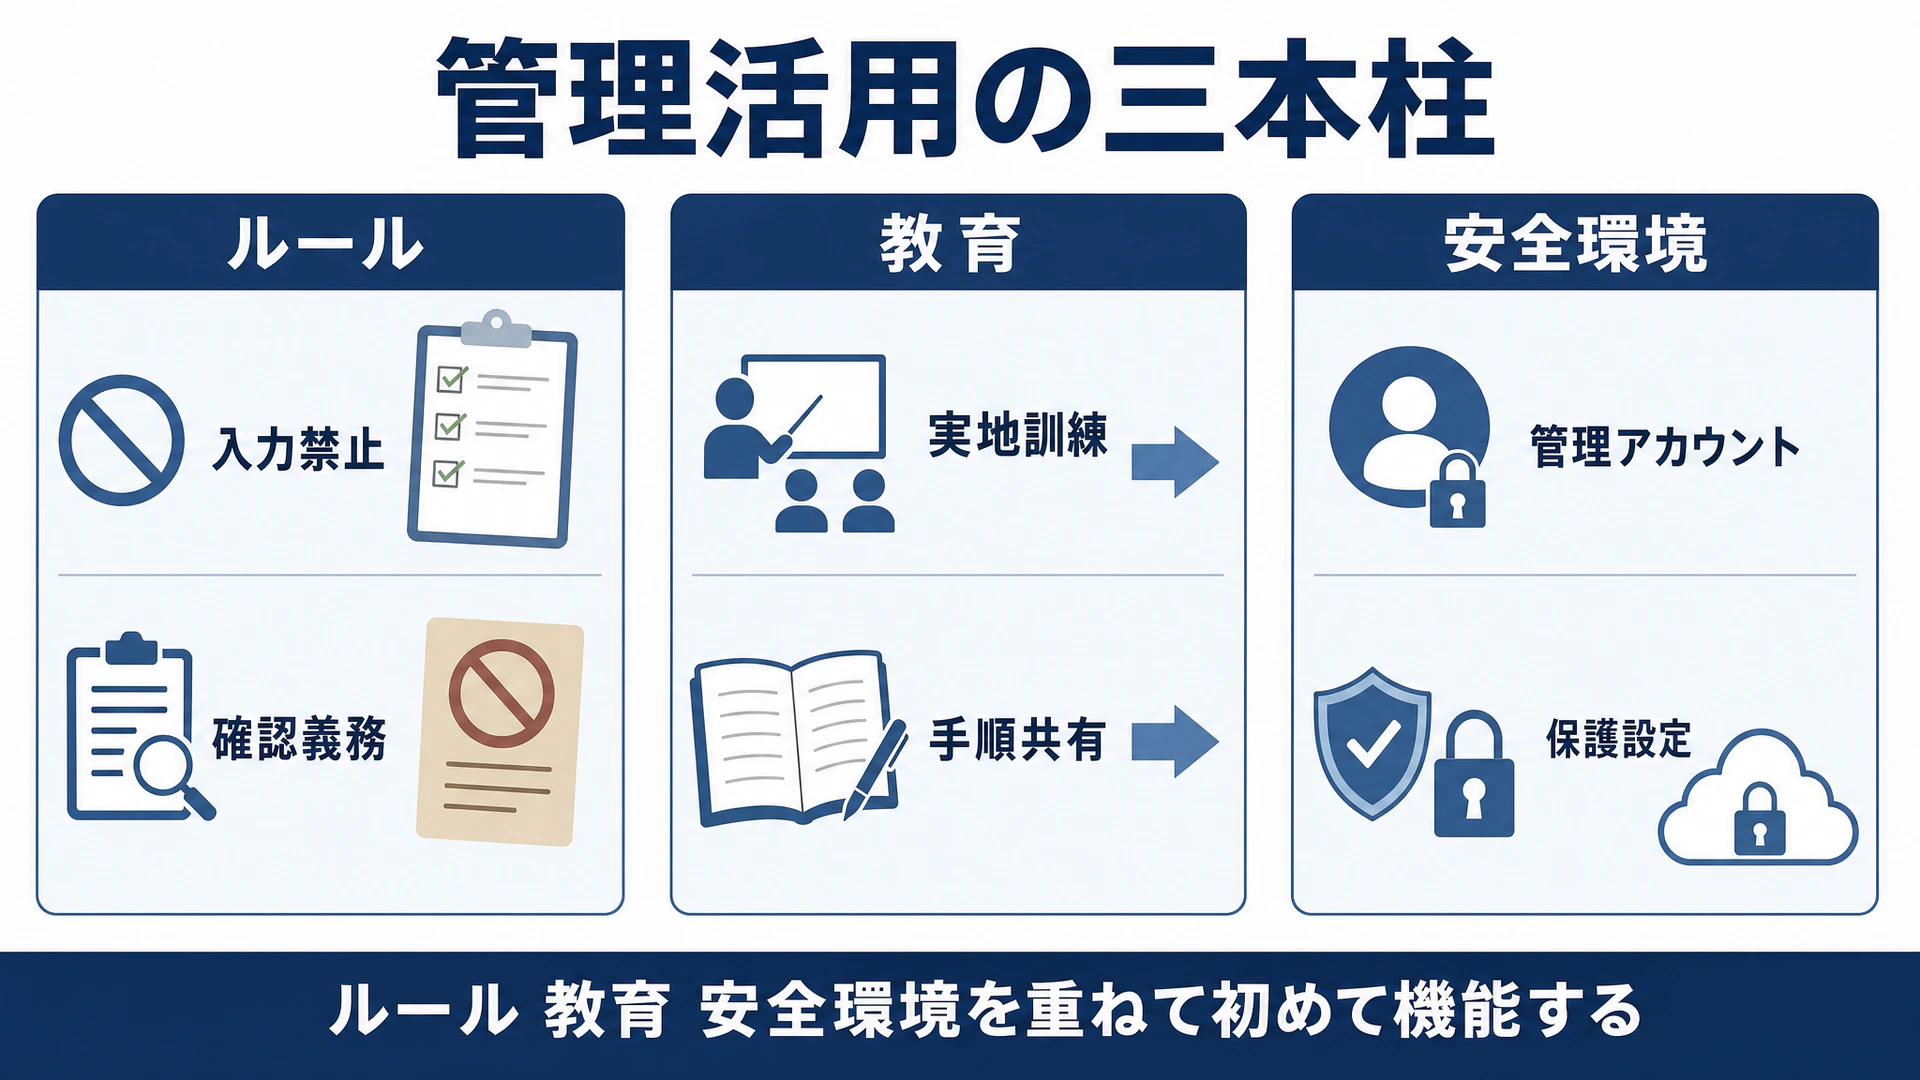
管理された活用へ移るための備えは、3つに整理できます。どれか1つでは効きません。重ねて初めて機能します。
1つめは、ルールの明文化です。許可するツールと禁止するツールを分け、寄付者の個人情報、未公開の財務情報など「絶対に入力してはならないもの」を具体的に列挙する。あわせて、出力に対する人によるファクトチェックを義務づける。ゼロから法務を動員して作る必要はありません。日本ディープラーニング協会(JDLA)などが無料で公開しているガイドラインのひな形を土台に、自法人の業務に合わせて手を入れれば、費用をかけずに実用的なルールが整います。
2つめは、人の教育です。先に見たとおり、危険性を伝えるだけでは行動は変わりません。「抵抗を感じながら、それでも入力してしまう」現場に必要なのは、警告の上塗りではなく、安全な使い方を手を動かして体に覚えさせる訓練です。どこまでなら入力してよく、何をしてはいけないか。出力をどう疑い、どう確かめるか。これらを具体的な業務に即して繰り返し練習すると、知識が習慣に変わります。
3つめは、安全な環境の用意です。職員の自制に頼るのをやめ、入力したデータの扱いを確かめた環境を組織が提供する。これが最も根本的な解決策です。意外に知られていませんが、お金をかけずに始める道はあります。たとえばMicrosoftのCopilot Chatは、Microsoft 365などの対象となるライセンスを持つ法人なら、職員が組織で管理するアカウント(Entra ID)でログインして使えば、追加費用なしでエンタープライズデータ保護が働き、入力したプロンプトと応答は基盤モデルのトレーニングに使われません。ただし、こうした環境でも、入力してよい情報の範囲は別に決めておきます。まずこうした追加費用のかからない土台で安全な環境を整え、より高度な連携が必要になった段階で、要件に合えばデジタル化・AI導入補助金(旧IT導入補助金)などの活用も検討しながら、有償版へ移る。小規模な法人にとって、この段階的な進め方が現実的な最適解です。
独力では越えにくい2つの壁
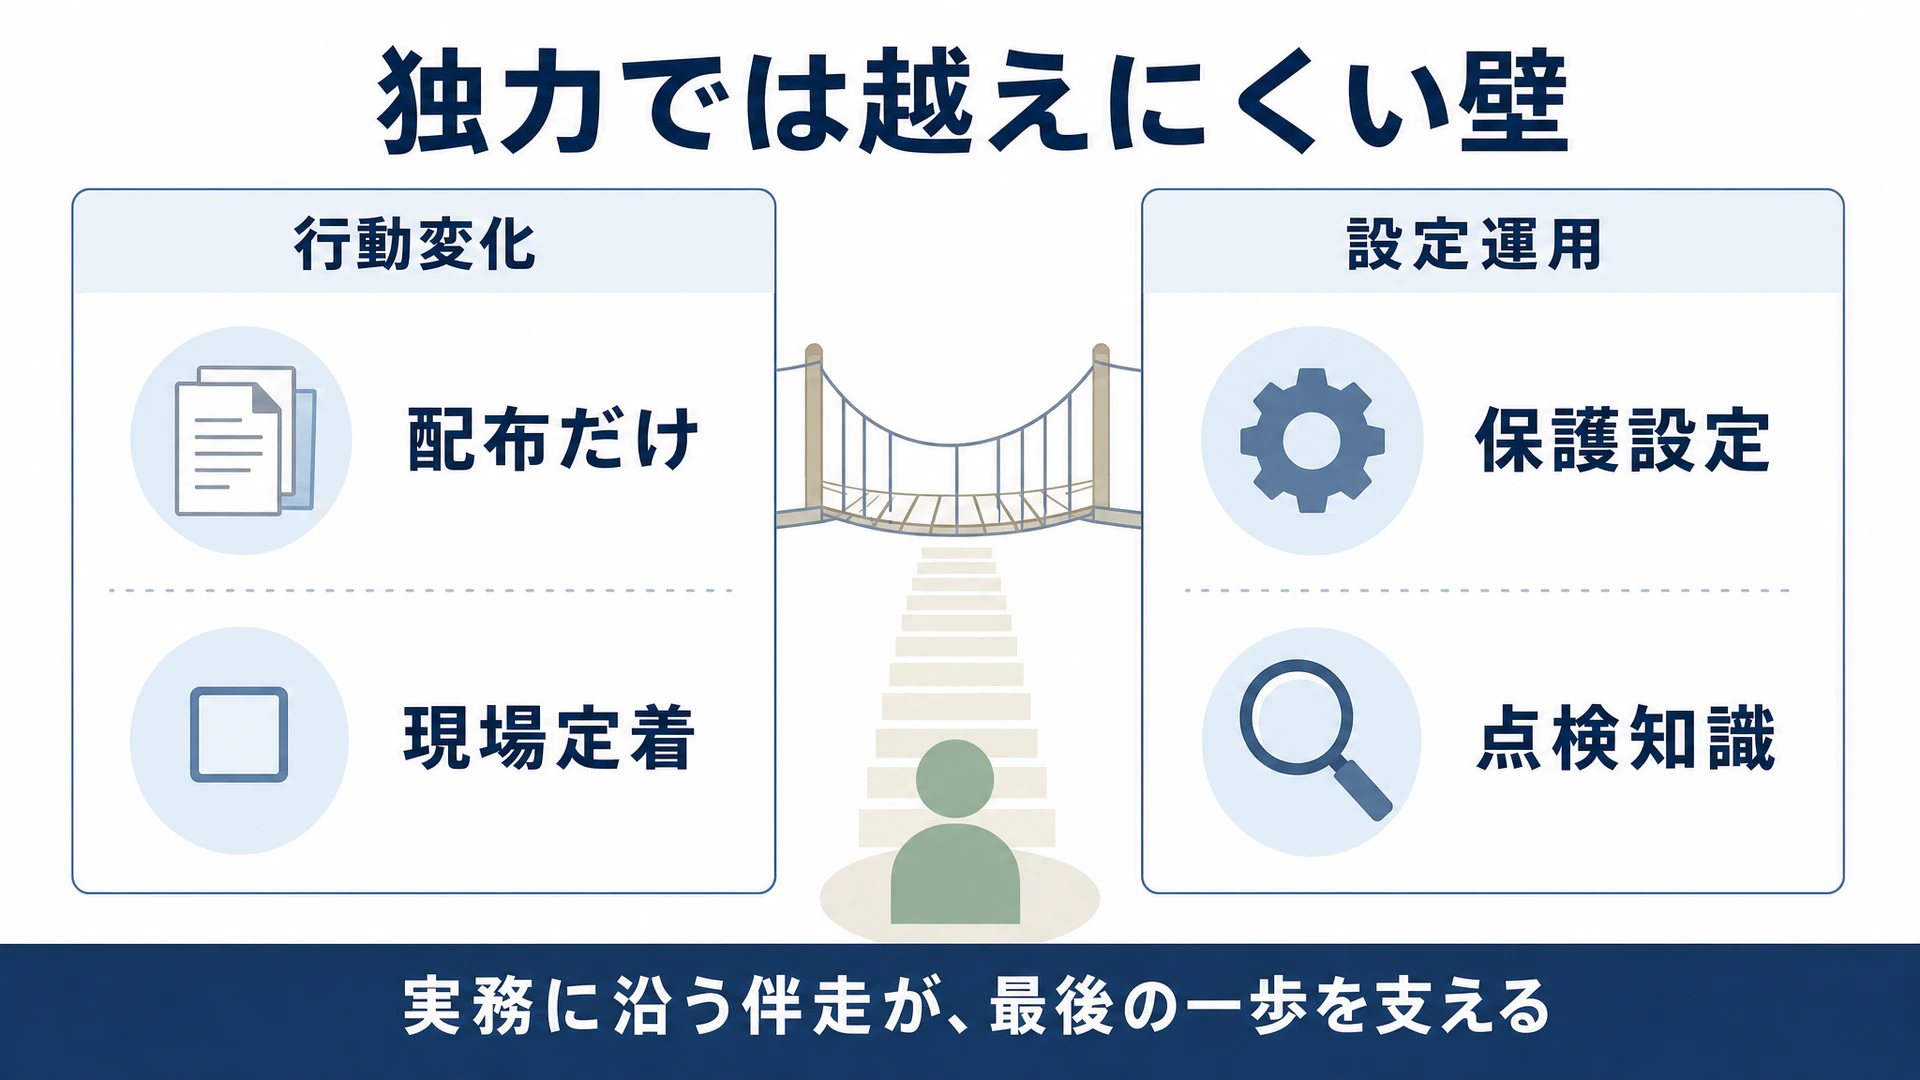
ルール、教育、安全な環境。3つの備えの輪郭は見えました。けれども、職員数が20名ほどの法人が、これを独力で組み上げられるかというと、正直に言って難しい。壁が2つあるからです。
1つめの壁は、ルールを配っても行動は変わらないという、先ほどの事実です。ひな形をダウンロードして回覧しても、現場の手は止まりません。変わるのは、議事録、申請書、寄付者対応といった自分たちの実際の業務を題材に、安全な使い方を繰り返し練習したときだけです。そのため、配布物よりも、業務を題材に練習する研修が要ります。2つめの壁は、安全な環境が設定で決まることです。追加費用のかからないツールでデータ保護を効かせるにも、隠れAIの有無を点検するにも、正しい設定と運用の知識が要ります。製品名を知っていることと、自法人で安全に動かせることのあいだには、深い溝があります。
この2つの壁は、外の手を借りることでようやく越えられます。ここで支援者を選ぶなら、基準は1つです。自らAIを使ってみた経験があるかどうか。説くだけの相手の言葉は、現場には届きません。私ども全国公益支援財団(全国公益法人協会)は、まず自分たちの業務でAIによる自動化を実証する「AI駆動自動化委員会」を立ち上げ、外注コストと業務時間を実地で検証してきました。うまくいったことも、つまずいたことも含めて。実践者としての手応えだけが、法人の現場に届く言葉になると考えているからです。
シャドーAIで問われるのは、職員のモラルでなく、善意の職員が善意のまま危険な使い方をせずにすむ仕組みを、組織が用意しているかどうかです。放置と拙速な禁止のどちらでもなく、ルールの明文化、人の教育、安全な環境の用意の3つを整えて、管理された活用へ移ることを勧めます。
AIの安全な活用を実践者と一緒に始める
「放置」でも「拙速な禁止」でもなく、管理された活用へ舵を切ろうにも、ルール作りも職員研修も安全な環境の構築も、人員の限られた法人が独力で組み上げるのは現実的ではありません。全国公益支援財団は、自組織の業務にAIを導入し、外注コストと業務時間を実地で検証してきた「AI駆動自動化委員会」の知見をもとに、貴法人の規模と業務に合わせて、職員向けの安全活用研修(講師派遣・ハンズオン)と、費用を抑えた安全環境のスモールスタート(導入支援)を伴走でご提案します。相談は無料で承ります。